
Google 开源 AX 用于代理工作负载编排
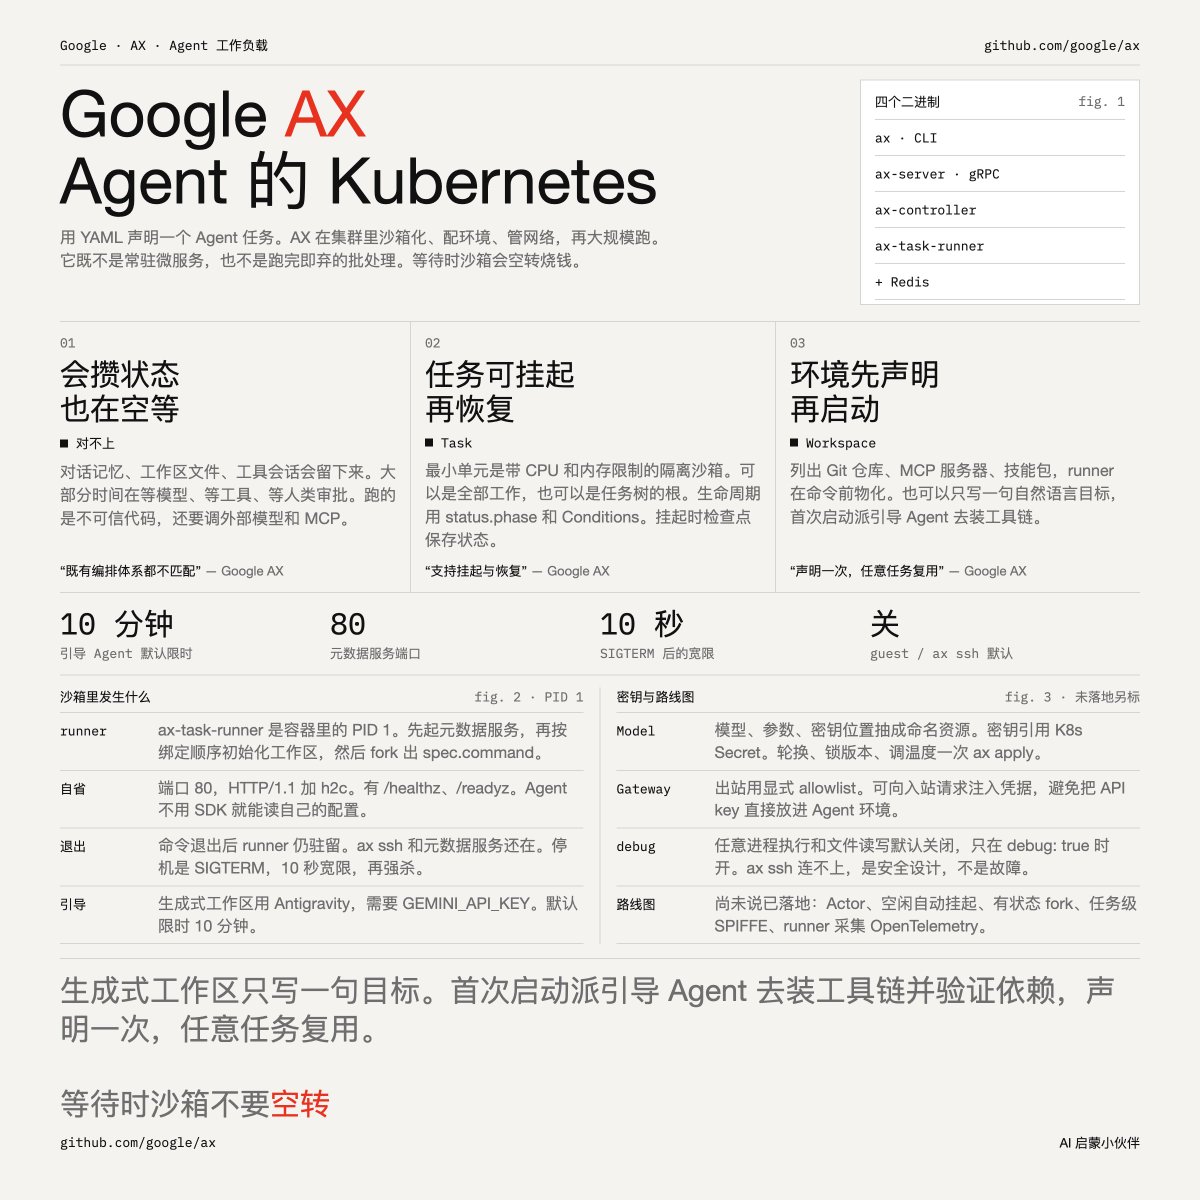
Google 开源了 AX,这是一个用于代理工作负载的声明式编排运行时。AX 使用 YAML 定义任务,并处理跨集群的沙箱、网络和扩展。它通过一个包含四个二进制文件和 Redis 的架构,解决了代理特有的挑战,如状态累积、空闲等待和不可信代码执行。
Key insights
AX 解决代理工作负载编排的空白
AX 专为不适合现有编排系统(如 Kubernetes)的新型工作负载而设计。代理是有状态的(对话记忆、工作空间文件),在模型响应或人工审批期间处于空闲状态,并且运行需要隔离的不可信代码。AX 采用声明式方法,用户使用 YAML 定义任务,系统处理沙箱执行、环境配置和网络管理,并支持大规模部署。
核心原语:任务、工作空间和模型
AX 引入了三个核心原语。Task 是最小执行单元,具有 CPU/内存限制和沙箱功能,支持暂停和恢复。Workspace 声明环境依赖(Git 仓库、MCP 服务器、技能包),并且可以是生成式的——接受自然语言目标以自动设置工具链。Model 将模型选择、参数和 API 密钥抽象为命名资源,引用 Kubernetes Secrets 进行密钥管理。
架构:四个二进制文件加 Redis
AX 由四个二进制文件组成:ax(开发者 CLI)、ax-server(无状态 gRPC API)、ax-controller(协调循环)和 ax-task-runner(每个任务容器内的 PID 1)。每个任务容器将 ax-task-runner 作为 PID 1 运行,它启动元数据服务、初始化工作空间、派生命令并监控它。运行器在命令退出后持续存在,以便通过 ax ssh 进行调试。关闭遵循 SIGTERM,有 10 秒的宽限期,然后强制终止。
AX 的安全特性
AX 包含多个安全门。guest 服务(允许任意进程执行和文件读写)默认禁用,仅在 debug: true 时启用。Gateway 使用显式允许列表控制出站流量,并可以将凭证注入到入站请求中,避免 API 密钥暴露给代理环境。这种设计有意阻止 ax ssh 连接到非调试任务。
AX 路线图包括 Actor 模型和自动挂起
该项目路线图概述了五个主要方向:更深入的 Actor 架构、自动空闲检测和挂起、有状态任务分叉、用于零信任 mTLS 的任务级 SPIFFE 身份,以及在运行层自动收集 OpenTelemetry 遥测和结构化代理跟踪。